網誌
WordPress 6.3.2:維護及安全更新的歷史回顧
WordPress 於 2023 年 10 月 12 日推出 6.3.2,包含 19 項核心錯誤修正、22 項區塊編輯器修正及八項安全修正。本文記錄當年的版本,並非建議今天安裝 6.3.2。
優質 WordPress 雲端託管:優點與選購前必問事項
雲端託管可為 WordPress 提供靈活的基礎,而代管服務可減少您親自處理的維護工作。實際優點取決於架構及服務協議。單憑「優質」標籤,不能判斷效能、安全性或可用性。
Everest Backup 報告:nonce 並不等於授權
更正:舊文因為匯出備份功能使用 nonce,就否定相關漏洞報告,這個推論並不正確。文中亦聲稱本公司團隊曾進行調查,但未提供證據,現已移除該說法。
LiteSpeed Cache CVE-2023-4372:2023 年儲存型 XSS 修正
歷史公告:本文介紹 2023 年的 LiteSpeed Cache 問題,並非新發現事故。舊標題稱其為嚴重漏洞;Wordfence 公布的 CVSS 分數為 6.4,等級為中等。
WordPress 6.4 RC1:2023 年 10 月預覽版回顧
歷史發佈記錄:WordPress 於 2023 年 10 月 17 日發佈 6.4 Release Candidate 1,並於 2023 年 11 月 7 日推出 6.4 正式版。本文介紹當年的預覽版本,並非目前的升級建議。
已更新文章
- WordPress 基礎設施:需要記錄及維護的項目
- Headless WordPress:按需求選擇,勿依賴市場宣傳
- 選擇 WordPress 雲端託管的實用指南
- 中小企雲端託管:搬遷前要問的問題
- WordPress 資料安全與可用性:實用維護計劃
- 可重複執行的 WordPress 安全檢查清單
- UpdraftPlus 驗證繞過:受影響版本及更新|CVE-2026-10795
- News & Blog Designer Pack:反射型 XSS 更新|CVE-2024-13362
- WordPress 外掛漏洞審查的實用流程
- 如何評估資料不完整的 WordPress 安全警報
- 規劃 WordPress 與 WooCommerce 的 WhatsApp 整合
- 代管服務應如何保障 WordPress 安全
精選網誌
選擇 WordPress 代管的 9 大理由
閱讀我們的 WordPress 代管、網站效能及安全指南。
WordPress 教學
WordPress 維運
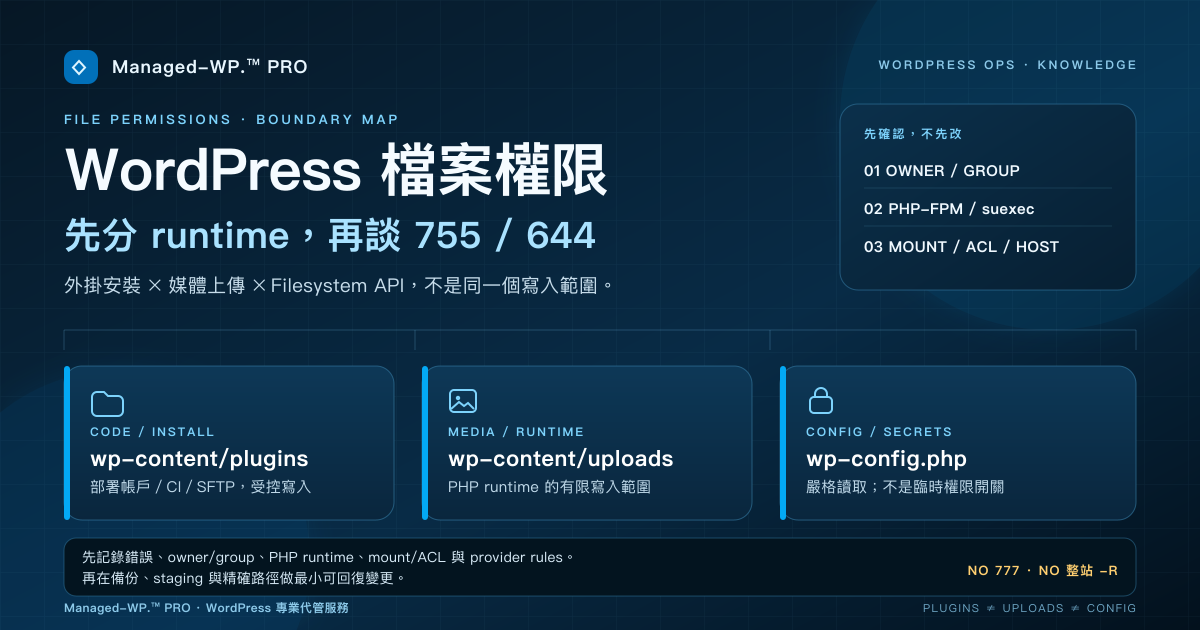
WordPress 檔案權限:外掛安裝與 uploads 目錄要分清甚麼
外掛安裝、媒體上傳和 FTP/SSH 憑證提示各有不同寫入邊界。本文按檔案擁有者、PHP runtime、Filesystem API 與主機規則整理診斷次序。
WooCommerce 效能
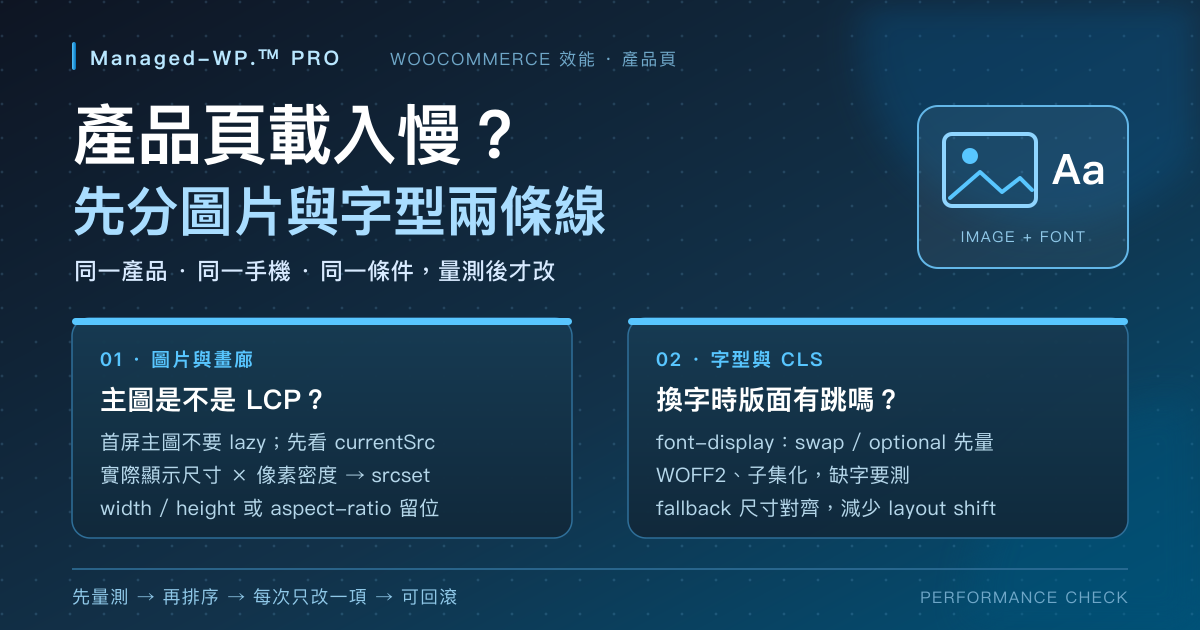
WooCommerce 產品頁圖片與字型載入:先看哪幾個訊號
先看 LCP 主元素、產品圖片的實際顯示與下載尺寸,再核對字型請求及 CLS。本文按同一產品、同一手機條件整理可重複量測與安全改動次序。
WooCommerce 營運
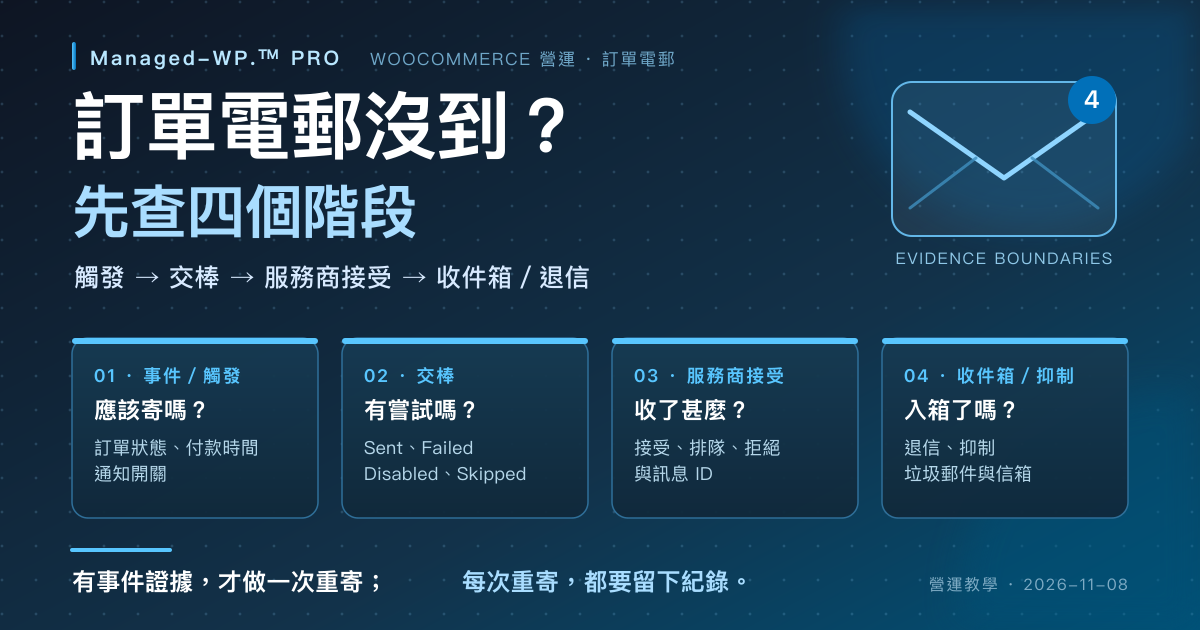
WooCommerce 訂單電郵收不到:怎樣查原因,何時才應重寄
把「客人沒收到」拆成四段證據:預期事件與通知開關、WooCommerce 交易電郵日誌、服務商接受/投遞事件、收件箱與退信/投訴/抑制。只有當事件、訂單與服務商證據都支持、原因已修正且沒有自動重試在途,才對同一訂單、同一電郵類型、同一收件人做一次有紀錄的重寄。
WooCommerce 營運
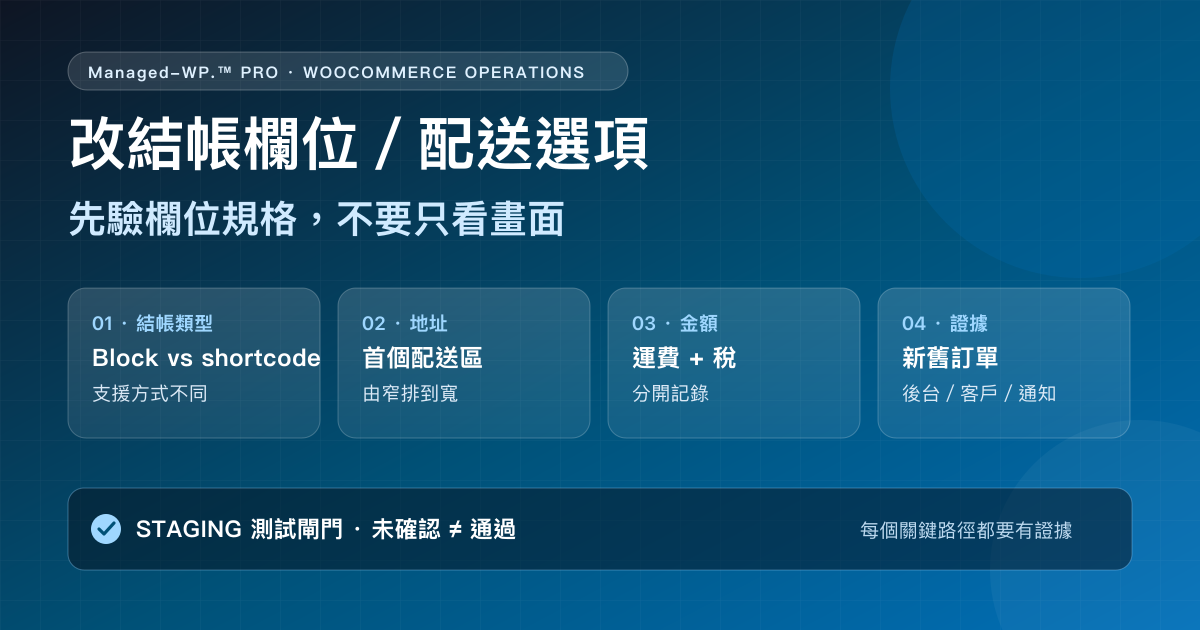
WooCommerce 改結帳欄位或配送選項:地址、稅與訂單記錄要驗甚麼
結帳欄位與配送選項的變更要當成欄位規格處理:先確認 block 或 shortcode、列出欄位與驗證、核對地址如何匹配首個配送區、分開檢查運費與稅、確認新舊訂單記錄,最後在隔離 staging 用測試閘門決定是否放行。
WooCommerce 網站遷移
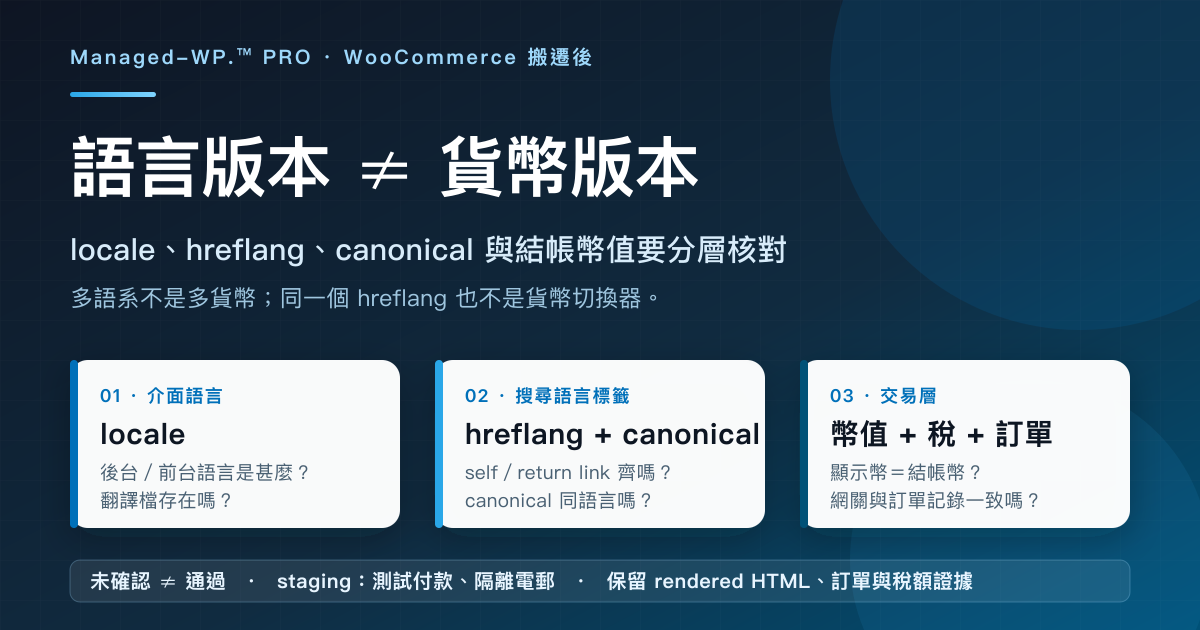
WooCommerce 搬遷後多語系與多貨幣:locale、hreflang 與價格顯示要核對甚麼
WooCommerce 搬遷後,多語系不等於多貨幣。本文分清 locale、hreflang、canonical、貨幣顯示、結帳與稅務層,提供按語言×貨幣的測試矩陣、staging 隔離與上線證據。
WooCommerce 營運與促銷
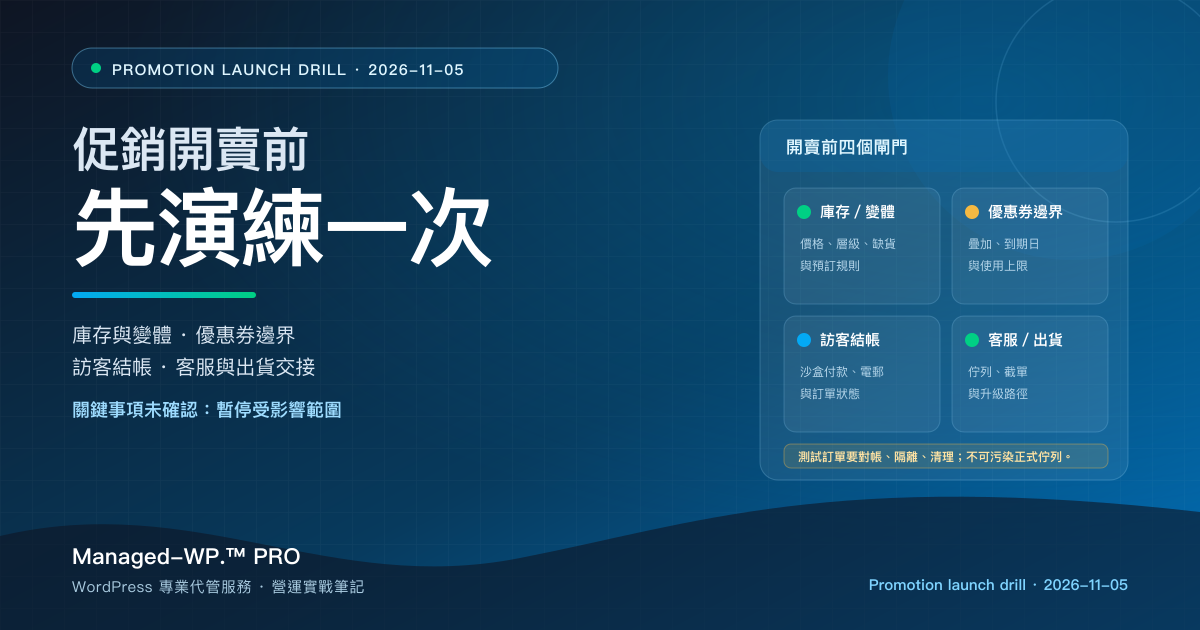
WooCommerce 促銷開賣前:庫存、結帳與客服交接要演練甚麼
WooCommerce 促銷開賣前,用測試站演練變體庫存、優惠券疊加與到期邊界、訪客結帳、測試訂單對帳及客服/出貨交接;關鍵項未確認時暫停受影響範圍,避免污染正式訂單。
WooCommerce 營運與排程
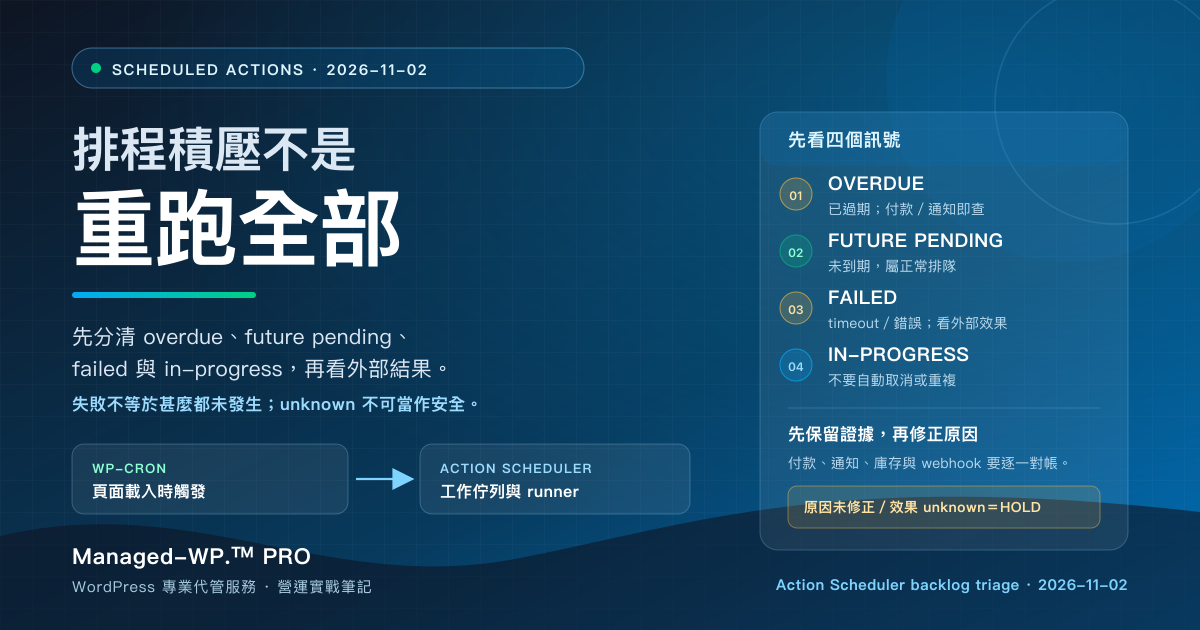
WooCommerce 排程工作積壓:重跑之前先看哪幾個訊號
WooCommerce 排程工作積壓時,先分清已過期、未到期、失敗與進行中工作,核對 WP-Cron/Action Scheduler runner、日誌與付款對帳,再決定是否選擇性重跑。
WooCommerce 主機與效能
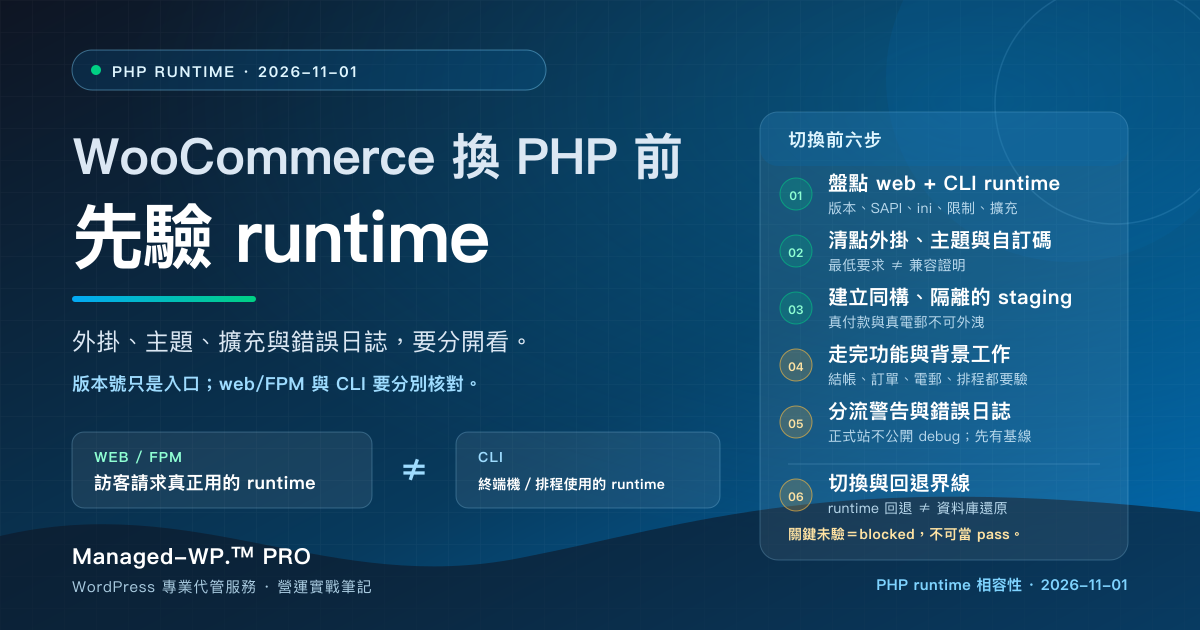
WooCommerce 換 PHP 版本前:外掛、主題與錯誤日誌要看甚麼
WooCommerce 換 PHP 版本前,不要只看版本號。本文說明如何分清 web/FPM 與 CLI runtime、核對擴充與設定、盤點外掛主題自訂碼、在隔離 staging 驗功能,並正確處理警告與錯誤日誌。
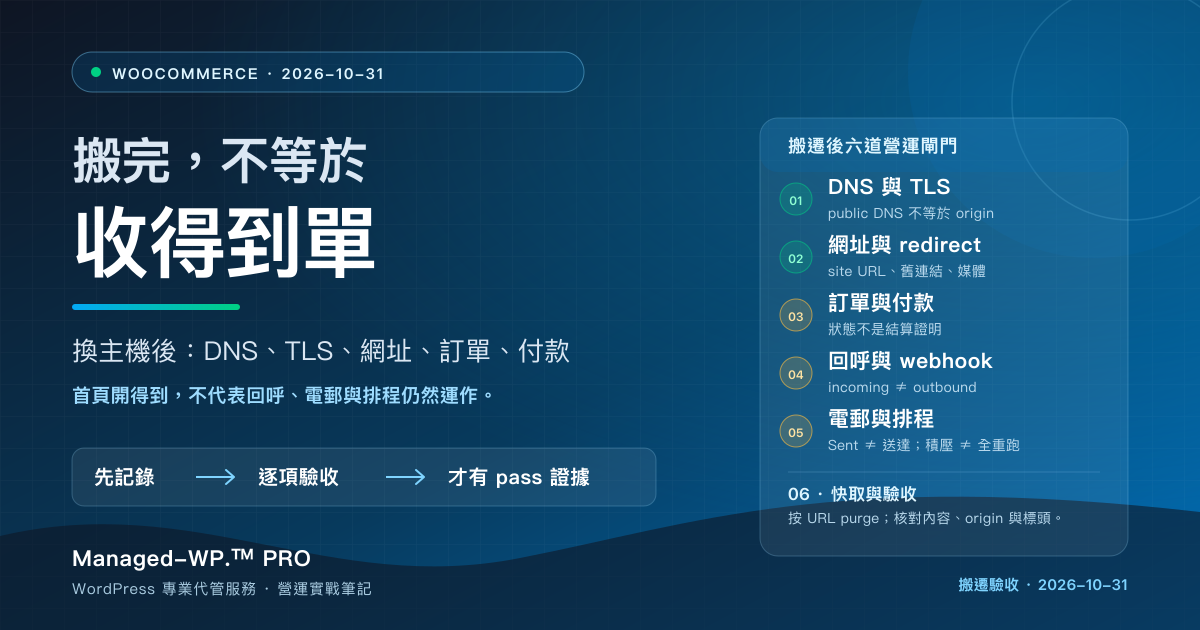
WooCommerce 網站遷移
WooCommerce 換主機後:網址、訂單、電郵與付款要驗甚麼
WooCommerce 搬遷完成、首頁開得到,不代表收得到單。本文逐項說明 DNS、TLS、網址、訂單、付款回呼、webhook、電郵、排程與快取要怎樣驗,避免搬完才發現漏單。
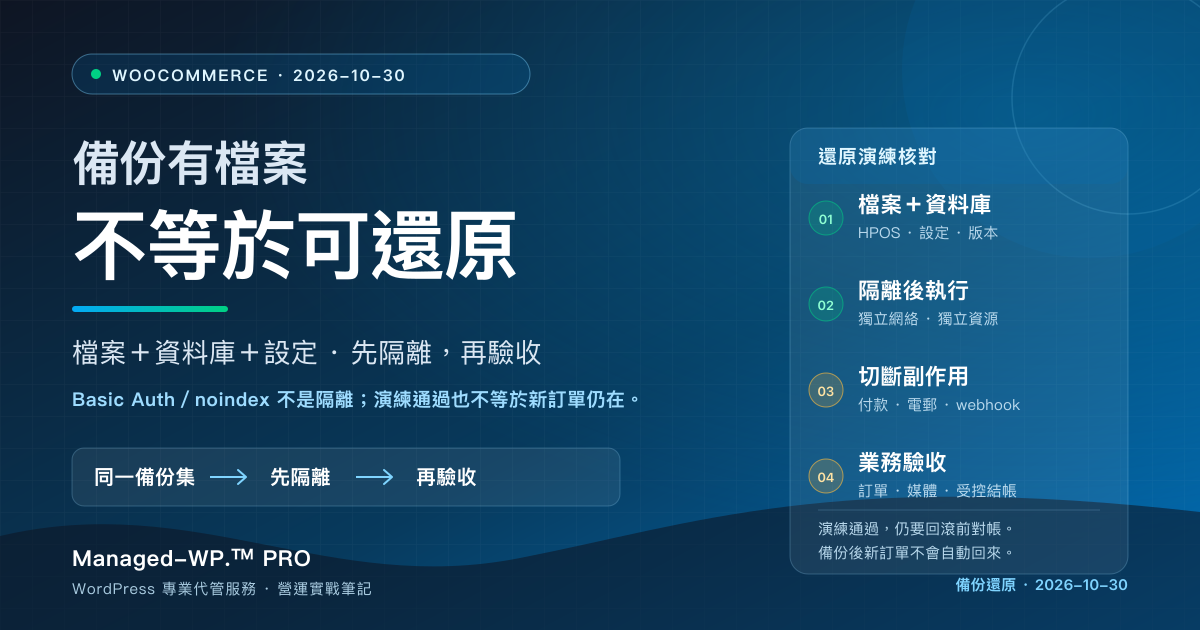
WooCommerce 備份與還原
備份有檔案不等於可還原:WooCommerce 還原演練要核對甚麼
備份完成通知不等於可還原。本文說明 WooCommerce 還原演練如何核對檔案、資料庫、HPOS、設定與隔離,避免副本觸發真實付款、電郵與排程。
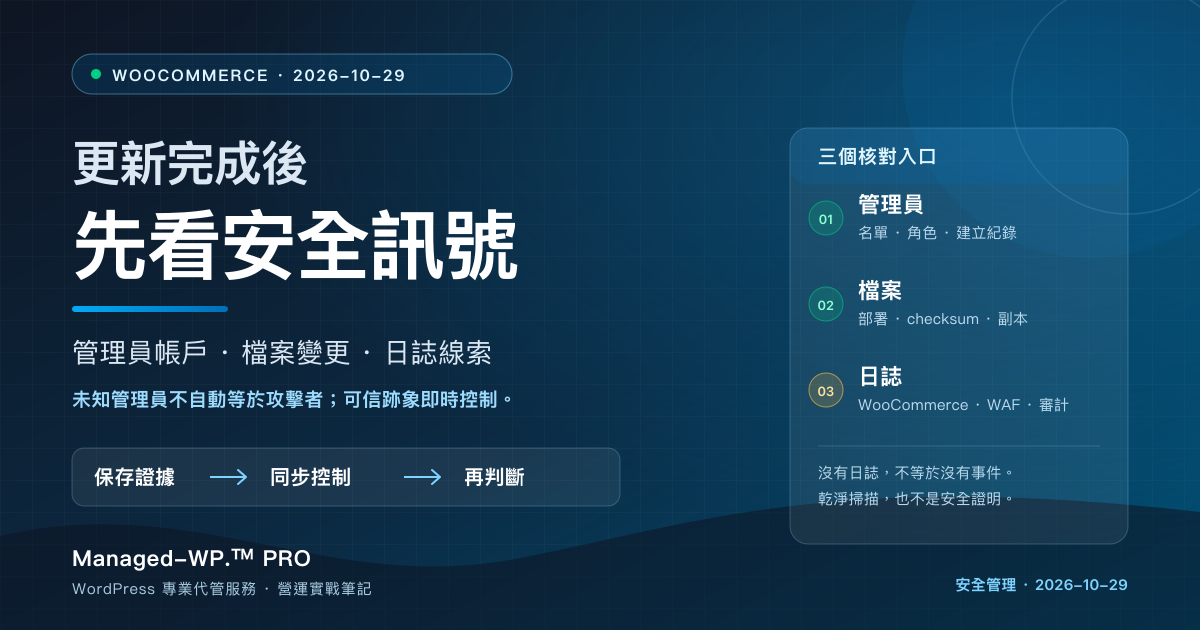
WooCommerce 安全
WooCommerce 更新後:管理員、檔案與日誌要看哪些安全訊號
WooCommerce 更新後出現未知管理員、檔案變更或日誌警告?本文說明如何保存證據、看懂 checksum 與日誌限制,以及何時應先限制存取或隔離。
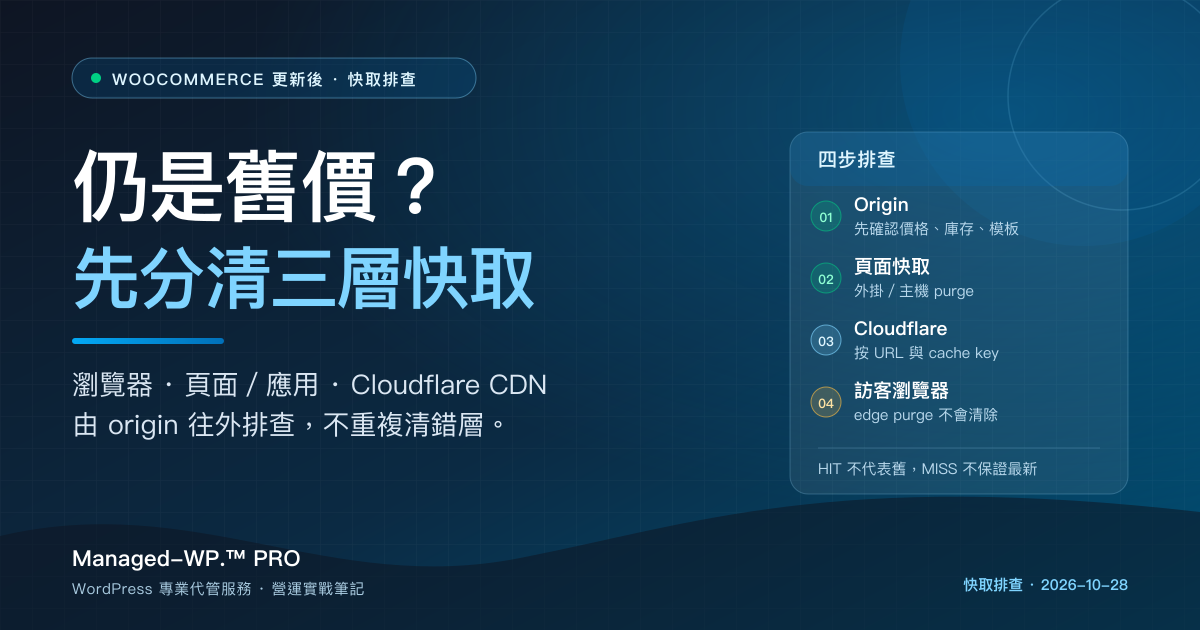
WooCommerce 效能
WooCommerce 更新後仍見舊價?Cloudflare 清 URL 後要驗的三層快取
更新後仍見舊價,不一定是 Cloudflare 未清。先確認 origin 與前台生成的 HTML,再按應用程式/頁面快取與 CDN 逐層排查;HIT 或 MISS 都要用實際內容驗證。
WooCommerce 營運
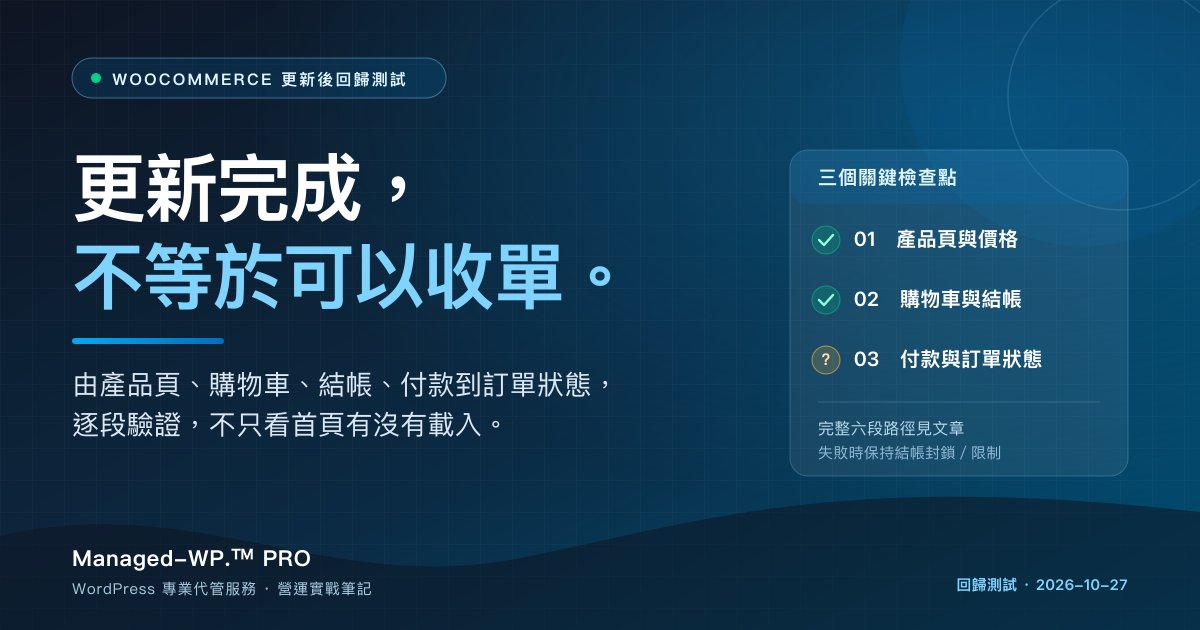
WooCommerce 更新後回歸測試:由產品頁到訂單狀態的實戰清單
WooCommerce 營運
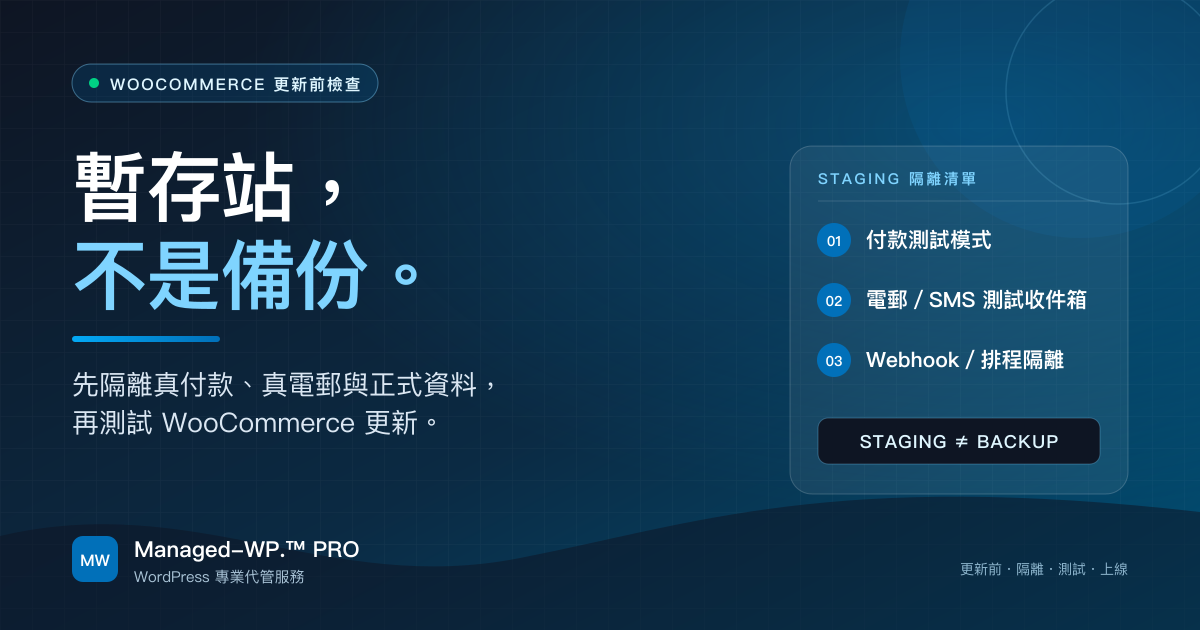
WooCommerce 更新前,暫存站要驗甚麼?避免真付款、真電郵與資料污染
最新 WordPress 插件漏洞
最新 WordPress 插件漏洞
UpdraftPlus 驗證繞過:受影響版本及更新|CVE-2026-10795
最新 WordPress 插件漏洞
防止 Doctreat 插件中的權限升級 | CVE20256254
最新 WordPress 插件漏洞
緩解 Elementor 的 aThemes 插件中的 XSS | CVE20268613
最新 WordPress 插件漏洞
在 Easy Image Collage 插件中防止 XSS | CVE20269019
最新 WordPress 插件漏洞
Elementor 動畫插件中的嚴重 XSS | CVE20258444
最新 WordPress 插件漏洞